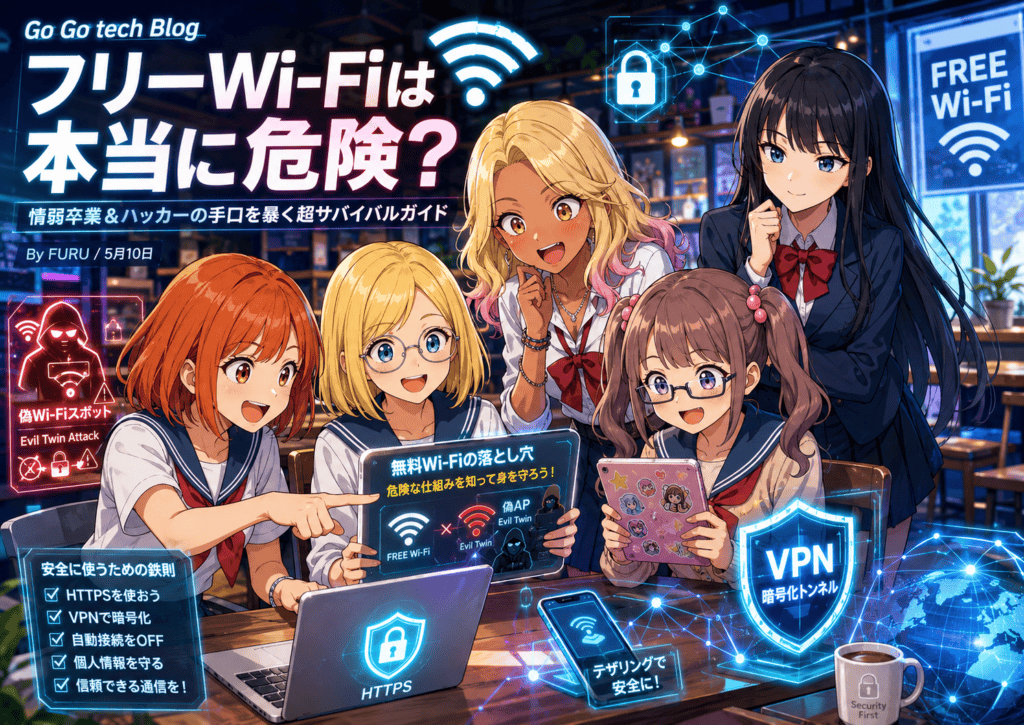
読者の皆様、ごきげんよう! よい子のIT系サイト、ゴーゴーテックブログ(Go Go tech Blog)のお時間です! 今日も元気にサイバー空間の荒波を、最新のファイアウォールという名のサーフボードで乗りこなしていますでしょうか!?
さてさて、本日のテーマは、街角に甘い香りと共に漂っている魅惑の電波、「フリーWi-Fi」についてでございます。
カフェで優雅にコーヒー(私の場合は、実際は暗く狭くジメジメとした引きこもり部屋で、箱買い常備のラベルレス・コカ・コーラゼロを飲みながら)をすすり、ドヤ顔でノートPCやタブレットを開く。そして画面の右下を見る。
「おっ、ここフリーWi-Fi飛んでるじゃん! パスワードなしで繋がる! ラッキー! これで今月のギガ消費を抑えて、動画も見放題だぜ、ヒャッハー!汚物は消毒だー!」
……なんて、ノーガード戦法で喜んで「接続」ボタンをポチッとしているそこのアナタ。
ちょっと待ったぁぁぁ!!! (ねるとん紅鯨団風)そのクリック、地獄への片道切符かもしれませんよ!?
ちまたのセキュリティ界隈では、「フリーWi-Fiは絶対に使っちゃダメ!」「ハッカーにパスワードからクレカ情報から、昨日の晩ごはんのメニューまで全部抜かれるぞ!」なんて、恐ろしい噂がまことしやかに囁かれています。
果たして、その噂は本当なのでしょうか? セキュリティベンダーが自社のVPNソフトやセキュリティ対策ソフトを売り込むための、大げさなポジショントーク(恐怖煽り)に過ぎないのでしょうか?
結論から言いましょう。
「絶対に使っちゃダメ」というのは、少々極端な表現です。しかし!「リスクを全く理解せずに無防備に使うのは、全裸で戦場のど真ん中をスキップして歩くようなもの」です! 撃たれても文句は言えません。
本日は、初心者の方には「なるほど、そういうことか!」と面白おかしく笑っていただきつつ、エンジニア諸兄には「あるあるw わかるわ〜」と深く頷いていただけるよう、ディープな技術的裏付けと限界突破のテンションで、フリーWi-Fiの真実と対策に迫りたいと思います!
それでは、知られざる電波の裏側へ、ゴーゴー!
目次
なぜフリーWi-Fiは「悪」と呼ばれるのか? 〜空飛ぶパケットは誰のモノ?〜
そもそも、Wi-Fiの電波というものは、目に見えませんが、あなたのスマホやPCからルーターに向かって、空気中を四方八方に飛び交っています。有線のLANケーブルなら、ケーブルの中をデータが通るので、物理的にケーブルをぶった切って盗聴器を仕掛けない限り、中身を覗かれることはありません。
しかし、無線の場合は違います。あなたが送信した「私のIDは〇〇で、パスワードは××です」というデータ(パケット)は、全方位に向かって大声で叫んでいるのと同じ状態なのです。
ここで問題になるのが「暗号化」です。
一般的な家庭用Wi-Fiや、きちんとしたオフィスネットワークでは、「WPA2」や最新の「WPA3」といった強力な暗号化技術が使われています。
暗号化とは何か? これを初心者の皆様にもわかりやすく例えるなら、「めちゃくちゃ複雑な方言と暗号言葉で会話する」ようなものです。
電波自体は周囲に漏れまくっています。同じ空間にいる悪意あるハッカーが、特殊なアンテナと「Wireshark(パケットキャプチャツール)」という盗聴器のようなソフトを使って、あなたの電波を傍受したとしましょう。
もし暗号化されていれば、ハッカーの画面に表示されるのは「オロロンチョチョバー」という、全く意味不明な文字列の羅列です。これを解読して元のパスワードに戻すのは、現代のスーパーコンピューターを使っても宇宙の寿命くらい時間がかかる至難の業です。
参考リンク
「AES256bit暗号化」とは? 通信の秘密を支える暗号化技術の現在について(1/2)
「AES256bit暗号化」とは? 通信の秘密を支える暗号化技術の現在について(2/2)
ところが!!
パスワードの入力なしで誰でもスッと繋がってしまう、いわゆる「オープンなフリーWi-Fi(鍵マークがついていないWi-Fi)」の場合、この暗号化が【全くされていない】状態、つまり「平文(クリアテキスト)」でデータが飛んでいるケースがあるのです。
これは例えるなら、カフェの店内で、あなたがメガホンを持って「私のAmazonのログインIDは! 〇・※・△・■・アットマーク……! パスワードは! 1・2・3・4・5・6です!!!」と、大声で叫んでいるのと同じです。
ハッカーはただ耳をすませて(ソフトを起動して)座っているだけで、あなたの個人情報、検索履歴、送信したメールの内容まで、すべて筒抜けになってしまいます。
「自分のデータが丸裸にされる恐怖」、これがフリーWi-Fiが「絶対ダメ」と言われる最大の理由の一つ、通称「パケットスニッフィング(盗聴)」の恐怖です。(※注釈:スニッフィングとは「クンカクンカする」という意味のIT用語です。気持ち悪いですね!)
参考リンク
甘く考えてちゃ~ダメよダメダメ?個人ユーザーが陥る個人情報の「セキュリティ被害」について(1/2)
甘く考えてちゃ~ダメよダメダメ?個人ユーザーが陥る個人情報の「セキュリティ被害」について(2/2)
恐怖のホラーサスペンス!「悪魔の双子(Evil Twin)」の罠
「なるほど、じゃあ鍵マークがついてない野良Wi-Fiには繋がなきゃいいのね! お店が公式に提供してる、パスワードが壁に貼ってあるWi-Fiなら安全でしょ?」
チッチッチッ。甘いです。激甘です。練乳を直飲みするレベルで甘いです。
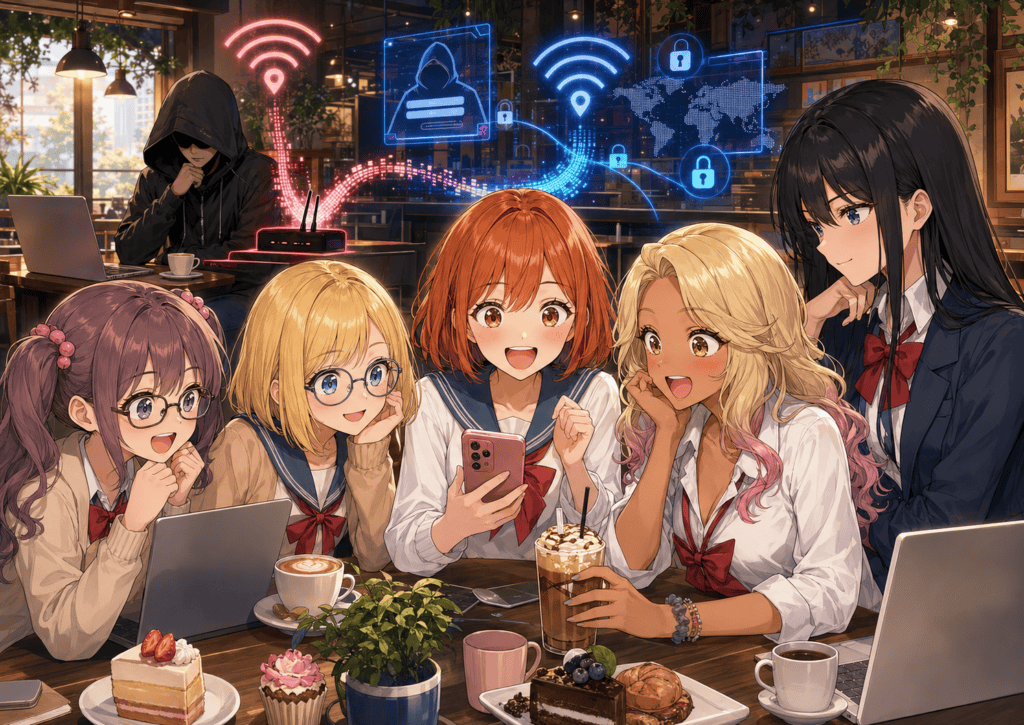
ハッカーたちは、そんな生ぬるい手口だけで満足するような連中ではありません。彼らが使うさらに悪質で巧妙な手口、それが「Evil Twin(悪魔の双子)」と呼ばれる攻撃です。名前からして厨二病心をくすぐるカッコよさですが、やっていることは極悪非道です。
想像してみてください。あなたはオシャレなカフェ「Cafe_GoGo」にいます。壁には「当店のWi-Fi:Cafe_GoGo_Free / パスワード:gogo1234」と書かれています。
あなたはスマホのWi-Fi設定画面を開き、「Cafe_GoGo_Free」を見つけてパスワードを入力し、接続します。
よし、繋がった! サクサクだぜ! と思いきや……。
実はあなたが繋いだそのWi-Fi、カフェのルーターではありません。
隣の席でコーヒーを飲んでいるフリをしている、黒いパーカーを着たハッカーの「偽装ルーター(または細工されたノートPC)」に繋がってしまっているかもしれないのです!
Wi-Fiのネットワーク名(SSID)というものは、実は誰でも好きな名前に設定できます。ハッカーは、お店の公式Wi-Fiと【全く同じ名前、全く同じパスワード】を設定した強力な電波を出す偽のアクセスポイントを立ち上げます。
スマホやPCは、一度接続したことのあるWi-Fiの名前を覚えていて、次回からは「おっ、知ってる名前のWi-Fiがあるぞ! 自動で繋ごっと!」と、勝手に接続しにいってしまいます。電波が強い方に優先して繋がる性質を悪用し、ハッカーはわざとあなたの近くで強力な電波を吹き付けるのです。
見事「悪魔の双子」に捕まったあなたのスマホは、すべての通信をハッカーのPCを経由してインターネットに行うことになります。
これをIT用語で「Man-in-the-Middle攻撃(中間者攻撃:MitM)」と呼びます。
あなたは気付かずにWebサイトを見ていますが、その間を通るすべてのデータはハッカーのパソコンを通過しており、中身を見られたり、最悪の場合は通信内容を書き換えられたりするのです。
例えば、あなたが正しい銀行のURLを入力したのに、ハッカーのPCが「本物そっくりに作られた偽の銀行サイト(フィッシングサイト)」の画面をあなたに返し、そこで入力したIDとパスワードをごっそり頂戴する……という、映画のような恐ろしいことが実際に起きています。
「公式のWi-Fiだから安全」という常識すら通用しない。これがフリーWi-Fiの恐ろしい闇の世界なのです。
「でも今はHTTPSだから安全でしょ?」というエンジニア的慢心への鉄槌
さて、ここまで読んで、少しITに詳しいエンジニアや中級者の方なら、こう反論するかもしれません。
「いやいやFURUさん、話が古くないですか? 今の時代、ほとんどのWebサイトは『HTTPS(SSL/TLS暗号化)』に対応してるじゃないですか。ブラウザのURLバーに鍵マークがついてるやつ。あれなら、通信の中身は端末とサーバー間でエンドツーエンドで暗号化されてるから、途中のフリーWi-Fiが暗号化されてなくても、ハッカーに中身を見られることは無いでしょ?」
素晴らしい! その通りです! よく勉強されていますね!
現在のインターネットトラフィックの大多数はHTTPSで暗号化されています。TLS 1.3などの最新プロトコルのおかげで、パスワードやクレジットカード番号がそのまま平文でスニッフィングされるリスクは、昔に比べれば劇的に下がりました。だからこそ、記事の冒頭で「『絶対に』使っちゃダメ、というのは極端」と申し上げたのです。
しかし! 完全に安全かと言われると、決してそうではありません。セキュリティの世界に「絶対安全」という言葉は存在しないのです。
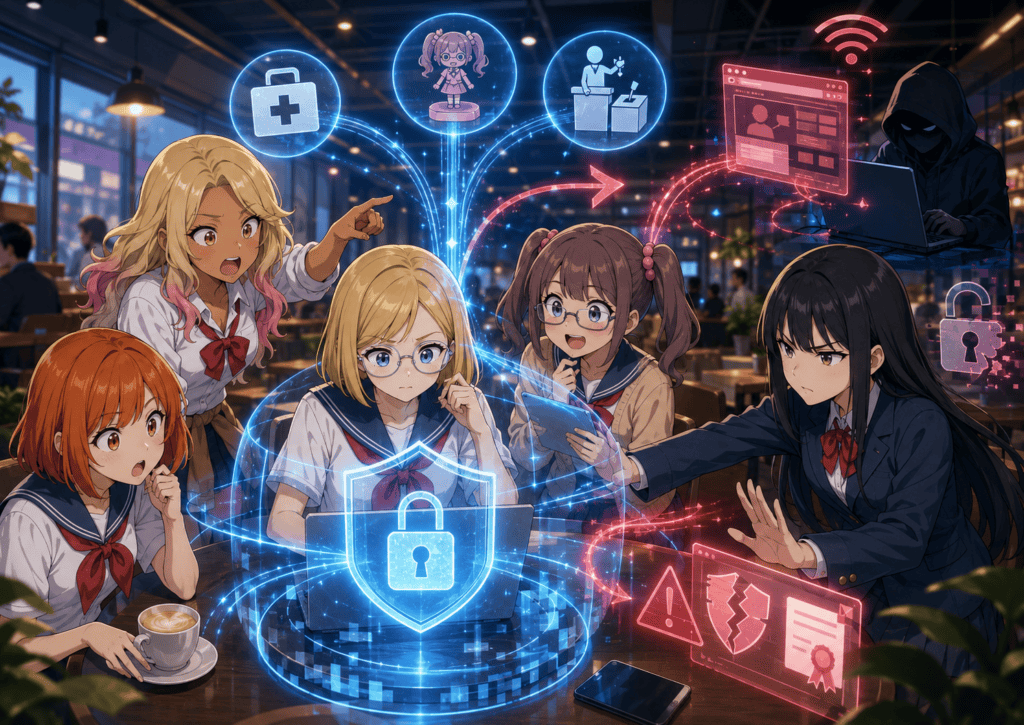
HTTPS通信が守ってくれるのは「通信の中身(ペイロード)」だけです。
実は、「あなたがどのサイト(ドメイン)にアクセスしようとしているか」という情報は、「DNS(ドメインネームシステム)」への問い合わせの段階や、HTTPS接続の初期のネゴシエーション(SNI:Server Name Indication)の段階で、依然として【平文で】漏れてしまうことが多いのです。
「え、パスワードがバレないなら、見てるサイトの名前くらいバレてもよくない?」と思うかもしれません。
しかし、あなたが「特定の病気の治療法について調べているサイト」「マニアックな趣味のサイト」「特定の政治団体のサイト」などに頻繁にアクセスしているという【メタデータ】だけでも、個人のプライバシーを丸裸にするには十分な価値があります。
さらに、ハッカーが中間者攻撃(MitM)を仕掛けている場合、DNSの応答を書き換えて、本物のサイトの代わりに精巧な偽サイトへ強制的にリダイレクトさせることも可能です。
また、「SSLストリッピング攻撃」と呼ばれる、HTTPSへの暗号化通信を強制的にHTTP(暗号化なし)にダウングレードさせてしまう恐ろしい手口や、偽のセキュリティ証明書を無理やりインストールさせようとする手法も存在します。
ブラウザが「この証明書は危険です!」と警告を出しているのに、「まあいいや、先へ進む」をクリックしてしまうようなリテラシーの低いユーザーは、格好の餌食となってしまうのです。
参考リンク
迫り来る脅威に名古屋撃ち。セキュリティ対策のAtoZ
じゃあどうすればいいの!? 賢い自衛策と最強の盾「VPN」
「もう嫌だ! ネット怖い! 一生スマホを機内モードにしてインドの山奥で修行して、自給自足の生活をする!」
と絶望するのはまだ早いです。
リスクを正しく理解し、適切な「盾」を装備すれば、フリーWi-Fiも便利に活用することができます。
自衛のための鉄則、その1:【機密情報の入力は絶対に避ける】
フリーWi-Fi接続中は、銀行のオンラインバンキング、クレジットカードの入力、会社の機密システムへのログイン、そして私たちのようなクリエイターにとって命より大事な「未発表のAIマンガの原稿データ」のやり取りなどは、絶対にやってはいけません。
ネットサーフィンでニュースを見るくらい、またはYouTubeでどうでもいい猫の動画を見るくらいに留めておきましょう。
自衛のための鉄則、その2:【最強の盾「VPN」を装備する】
これが現代のノマドワーカーやエンジニアにとっての必須教養です。
VPN(Virtual Private Network)とは、仮想的な専用線のこと。
先ほどのHTTPSが「手紙を暗号文にして送る」技術だとしたら、VPNは「あなたと目的地の間に、ハッカーからは絶対に中が見えない『専用の地下トンネル』を掘って、その中を専用車で移動する」ような究極の防御技術です。
フリーWi-Fiがどれだけ危険で暗号化されていなくても、悪魔の双子が待ち構えていようとも、あなたの端末からVPNサーバーまでの通信は、強力な暗号化トンネルでガチガチに守られます。ハッカーが傍受しても、ただの無意味なノイズの塊にしか見えません。
「おっ、じゃあApp Storeで『無料 VPN』って検索して、一番上のやつインストールしよっと!」
違~う!!!!(机バーン!)
これが一番やってはいけない最悪の愚行です。
冷静に考えてみてください。地下トンネルを掘って維持するには、莫大なサーバー代と回線費用がかかります。それを「完全無料」で提供する慈善事業家が、この資本主義の世の中にいると思いますか?
無料VPNアプリの多くは、「タダでトンネルを使わせる代わりに、トンネルの出口であなたの通信データを全部コピーして、広告業者や悪徳業者に売り飛ばす」ことで利益を得ています。
ハッカーから身を守るために、自ら悪徳業者にデータを献上しにいってどうするんですか! ミイラ取りがミイラになる典型です。
VPNを使うなら、NordVPNやExpressVPN、Surfsharkなど、ノーログポリシー(通信記録を一切保存しない)を明言している有料の信頼できるサービスを必ず契約してください。セキュリティはお金で買う時代です。ケチって人生を棒に振らないでくださいね。
自衛のための鉄則、その3:【そもそも繋がない(スマホのテザリング最強説)】
元も子もない結論に聞こえるかもしれませんが、これが最も確実で安全な究極のソリューションです。
出先でPCやタブレットをネットに繋ぎたいなら、出どころのわからない怪しいフリーWi-Fiの電波を拾うのではなく、手持ちのスマートフォンの「テザリング機能」を使いましょう。
現代は5Gの時代です。大手キャリアの回線を通じた通信は、強固なSIM認証と携帯電話ネットワークの暗号化によって守られており、その辺の野良Wi-Fiとは比べ物にならないほど安全です。
最近はデータ通信量無制限のプランも安くなってきました。数百円のコーヒー代をケチってフリーWi-Fiのリスクを背負うくらいなら、キャリアに数千円払ってテザリングをガンガン使う方が、精神衛生上もセキュリティ上も100万倍マシです。
最終結論とまとめ 〜情弱を卒業してスマートなITライフを!〜
さあ、お疲れ様でした! 本日のテーマ、「フリーWi-Fiは絶対に使っちゃダメって本当?」に対するGo Go tech Blog的ファイナルアンサーは以下の通りです!
- 「絶対ダメ」ではないが、何も知らずに使うのは「全裸で戦場を歩く行為」。
- 通信の盗聴(スニッフィング)だけでなく、本物そっくりの偽Wi-Fi(悪魔の双子)による中間者攻撃のリスクが常に存在する。
- HTTPS化が進んで中身の解読は難しくなったが、DNS漏洩や偽サイト誘導のリスクは消えていない。
- どうしても使いたいなら、有料の信頼できる「VPN」を必ず経由させること。無料VPNは絶対NG!
- クレカ情報や仕事の機密データは絶対に扱わない。
- 最強のセキュリティ対策は「フリーWi-Fiを使わず、スマホのテザリングを使う」こと。
いかがだったでしょうか? 便利なIT技術の裏には、常にそれを利用しようとする悪意が潜んでいます。「タダより高いものはない」という昔からの格言は、デジタル社会になった今でも、いや、今だからこそより重みを持って私たちの胸に突き刺さります。
ネットの海は広大で自由ですが、自分の身は自分で守る「自己責任」のフロンティアでもあります。 正しい知識という名の防具を装備して、安全で快適なテックライフを満喫しましょう!
それでは、次回のGo Go tech Blogでお会いしましょう! アディオス!!